

Mis à jour le 9 octobre 2026 à 15h56
Temps de lecture :
12 minutesRisques de conformité d’un projet IA : le guide RGPD et AI Act
Un projet IA mal cadré expose à deux régimes de sanctions cumulatifs. D’un côté, la conformité RGPD et ses amendes pouvant atteindre entre 2 % et 4 % du chiffre d’affaires annuel mondial. De l’autre, l’AI Act européen, dont l’application se déploie par paliers, avec des pénalités significatives pour les manquements graves. Pour une PME, le risque n’est pas théorique. Il se matérialise dès qu’un modèle traite des CV, score un prospect ou automatise une décision RH. Ce guide cartographie les risques de conformité liés à un projet IA et donne la méthode d’audit à suivre.
Pourquoi la conformité est le principal risque d’un projet IA en 2026
La conformité est devenue le premier facteur de blocage des projets IA en entreprise. Deux textes se superposent : le RGPD régit les données personnelles, l’AI Act encadre les systèmes d’IA avec une entrée en vigueur progressive. Les sanctions se cumulent, les contrôles s’intensifient, et les clients B2B exigent désormais des garanties contractuelles. Un projet non conforme, c’est un projet qui ne passe pas le cap du déploiement. Pour une PME, les risques liés à un projet IA se concentrent sur ce point précis : la capacité à démontrer une démarche structurée.
Un double cadre réglementaire : RGPD et AI Act
Le RGPD s’applique dès qu’un projet IA traite des données personnelles – ce qui couvre la grande majorité des cas d’usage concrets en entreprise. L’AI Act, adopté par l’Union européenne, ajoute une couche spécifique aux systèmes d’IA : classification par niveau de risque, documentation technique, surveillance humaine. Les deux textes se complètent sans se substituer. La CNIL est l’autorité française compétente pour le volet protection des données, avec un plan d’action en 4 étapes dédié à la mise en conformité RGPD. Elle rappelle également que les traitements confiés à un sous-traitant doivent respecter le RGPD et être strictement encadrés par contrat. Articuler conformité RGPD et intelligence artificielle revient donc à combiner ces deux grilles de lecture dès la phase de cadrage.
Les sanctions encourues en cas de non-conformité
Les amendes RGPD peuvent aller de 2 % à 4 % du chiffre d’affaires annuel mondial. L’AI Act prévoit des pénalités spécifiques pour les pratiques interdites et les manquements aux obligations haut risque, dont les montants précis dépendent de la nature de l’infraction. S’ajoutent les risques réputationnels, les contentieux civils et la rupture de contrats commerciaux. Le vrai coût des sanctions pour non-conformité IA au niveau européen n’est souvent pas l’amende elle-même, mais l’arrêt brutal d’un projet déjà déployé.
Comment classer son projet IA selon les niveaux de risque de l’AI Act
L’AI Act européen classe tout système d’IA dans quatre catégories de risque : inacceptable, haut risque, limité, minimal. Cette classification des risques IA selon l’AI Act conditionne les obligations légales. Un chatbot interne n’est pas soumis au même régime qu’un algorithme de scoring crédit. L’erreur fréquente consiste à sous-estimer son niveau de risque pour éviter la paperasse. Résultat : audit raté et obligation de refonte complète. La classification se fait en amont, avant la phase de développement – c’est aussi la première étape pour comprendre comment se conformer au règlement IA européen.
Risque inacceptable, élevé, limité et minimal : la grille de lecture
- Inacceptable : notation sociale, manipulation cognitive, reconnaissance faciale temps réel dans l’espace public. Interdit.
- Haut risque : recrutement, scoring crédit, éducation, infrastructures critiques, justice. Obligations lourdes.
- Limité : chatbots, deepfakes. Obligation de transparence vis-à-vis de l’utilisateur.
- Minimal : filtres anti-spam, IA dans les jeux vidéo. Aucune obligation spécifique.
Zoom sur les systèmes à haut risque et leurs obligations renforcées
Un système haut risque doit disposer d’une documentation technique, d’un système de gestion des risques, d’une supervision humaine effective et d’un enregistrement des événements. La conformité IA pour les systèmes à haut risque repose sur ces quatre piliers, qui doivent être démontrables à tout moment. Un cas typique : la détection de fraude IA et classification des risques dans la banque. L’entreprise doit prouver que son modèle a été testé contre les biais, documenté dans un registre et surveillé en production.
Le cas particulier de l’IA générative en entreprise
Les risques de conformité d’une IA générative en entreprise sont spécifiques : fuites de données vers des modèles tiers (OpenAI, Anthropic, Google), hallucinations juridiquement engageantes, violation de propriété intellectuelle. Un déploiement d’une IA générative en entreprise impose des clauses contractuelles strictes avec le fournisseur, un cadre d’usage interne et une politique de données publiée.
Quels risques RGPD pèsent sur un projet d’intelligence artificielle
Les risques juridiques d’une intelligence artificielle liés au RGPD se concentrent sur quatre axes : base légale de l’entraînement, minimisation des données, décisions automatisées, droits des personnes. L’IA aggrave le risque RGPD car elle multiplie les volumes et opacifie les traitements. Les risques sur les données personnelles d’un projet IA sont concrets : un modèle entraîné sur des données collectées sans base légale est juridiquement contaminé. Le retirer de production ne suffit pas : il faut parfois réentraîner from scratch, avec un coût qui dépasse souvent celui du projet initial.
Données personnelles d’entraînement : base légale et minimisation
Chaque jeu de données d’entraînement doit reposer sur une base légale documentée : consentement, contrat, intérêt légitime, obligation légale. Le principe de minimisation impose de n’utiliser que les données strictement nécessaires. Un développement IA sur-mesure et maîtrise des données permet d’intégrer ces exigences dès la conception, plutôt que de les subir en audit.
Décisions automatisées, biais et droits des personnes
L’article 22 du RGPD interdit les décisions entièrement automatisées produisant des effets juridiques, sauf exceptions encadrées. Un assistant juridique IA en contexte RH doit prévoir une revue humaine réelle, pas symbolique. Les personnes concernées disposent d’un droit d’information, d’accès, de rectification et d’opposition – y compris sur la logique du modèle.
Quels autres risques juridiques anticiper au-delà du RGPD
Au-delà du RGPD, trois risques juridiques méritent une attention équivalente : la propriété intellectuelle des données d’entraînement et des outputs, la responsabilité civile en cas de dommage causé par le modèle, et la fuite de secrets d’affaires via les IA génératives tierces. Ces risques sont souvent invisibles au démarrage et explosent en phase de scale. Les clauses contractuelles standards des fournisseurs cloud ne couvrent qu’une fraction du périmètre réel.
Propriété intellectuelle et responsabilité du fait de l’IA
Qui est responsable quand un modèle génère un contenu contrefaisant ? La directive européenne sur la responsabilité IA, en cours de transposition, allège la charge de la preuve pour la victime. L’entreprise utilisatrice reste en première ligne, même si le modèle provient d’un fournisseur tiers.
Confidentialité des données métier et secret des affaires
Chaque prompt envoyé à une IA générative publique est potentiellement réutilisé pour l’entraînement. Un salarié qui colle un contrat client dans ChatGPT peut constituer une violation du secret des affaires. La parade : instances privées, filtrage DLP, charte d’usage et formation.
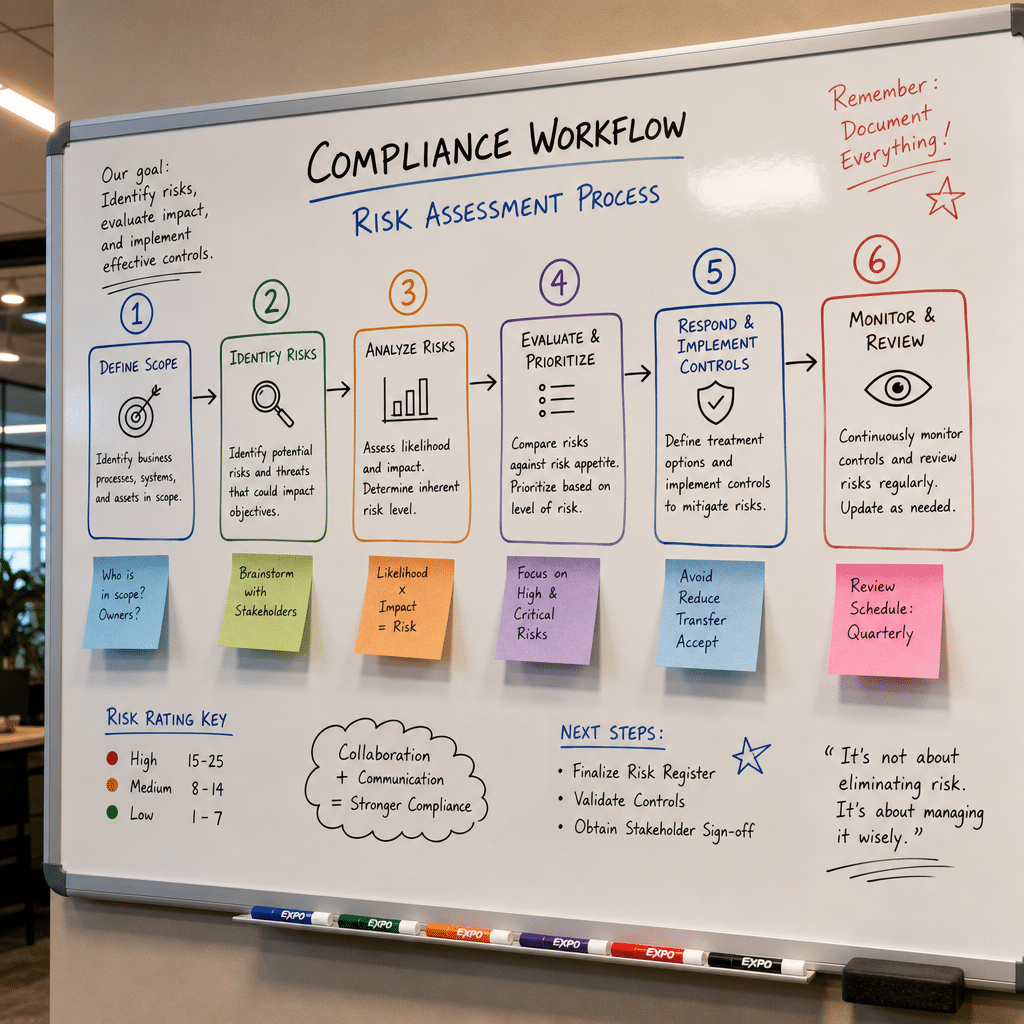
Comment évaluer les risques de conformité d’un projet IA : la méthode en 6 étapes
Évaluer la conformité RGPD et AI Act d’un projet IA suit une méthode en six étapes reproductible. L’objectif : obtenir une cartographie des risques, scorée et priorisée, qui alimente un plan de remédiation. Cette méthode s’inscrit dans un accompagnement global vers l’IA et doit être documentée pour servir de preuve en cas de contrôle CNIL ou d’audit tiers.

Cartographier les cas d’usage et les données traitées
Lister chaque cas d’usage IA, les données en entrée, les outputs, les décisions prises. Sans cette cartographie, impossible de prioriser.
Mener une AIPD et une analyse d’impact AI Act
L’AIPD (Analyse d’Impact sur la Protection des Données) est obligatoire pour les traitements à risque élevé. L’AI Act impose en parallèle une FRIA (Fundamental Rights Impact Assessment) pour les systèmes haut risque déployés par des acteurs publics ou assimilés.
Scorer les risques et définir un plan de remédiation
Chaque risque est noté selon probabilité et impact. Les risques critiques déclenchent une remédiation immédiate, les risques moyens entrent dans la roadmap trimestrielle.
Checklist de mise en conformité d’un projet IA pour une PME
Une checklist de conformité pour un projet d’intelligence artificielle en PME tient en trois volets : gouvernance, mesures techniques, préparation à l’audit. L’objectif n’est pas la perfection, mais la démonstration d’une démarche structurée – c’est ce que vérifient la CNIL et les auditeurs tiers. Les entreprises de moins de 250 salariés bénéficient d’obligations allégées, sans pour autant être exemptées. Un audit IA pour évaluer votre conformité permet de valider la couverture avant un contrôle externe.
Gouvernance, rôles et documentation obligatoire pour un projet IA conforme
| Rôle | Responsabilité | Livrable |
|---|---|---|
| DPO | Conformité RGPD | Registre, AIPD |
| Référent IA | Classification AI Act | Fiche modèle, FRIA |
| Chef de projet | Mise en œuvre | Documentation technique |
| Métier | Supervision humaine | Procédure de recours |
| Juridique | Clauses fournisseurs | Contrats, DPA |
Mesures techniques et organisationnelles à déployer
Chiffrement des données d’entraînement, journalisation des accès, pseudonymisation, tests de biais, kill switch sur les décisions automatisées. La plupart des PME disposent déjà d’une bonne partie des briques techniques – ce qui manque, c’est la formalisation.
Préparer un audit de conformité IA interne ou externe
Rassembler le registre des traitements, les AIPD, les contrats sous-traitants, les tests de performance et de biais, la politique d’usage interne.
Comment piloter la conformité IA dans la durée sans freiner l’innovation
La conformité IA n’est pas un projet, c’est un processus continu. L’erreur classique consiste à traiter la mise en conformité comme un sprint ponctuel – puis à laisser dériver. Les modèles évoluent, la réglementation aussi, et un système conforme en janvier peut devenir non conforme en juin après une mise à jour. L’approche pragmatique : intégrer la conformité dans le cycle de vie du produit IA, au même titre que la sécurité ou les tests.
Intégrer la conformité dès la phase de design (compliance by design)
Checklist conformité intégrée au backlog, revue DPO en comité de pilotage, tests de biais dans la CI/CD. Cette approche se décline sur l’ensemble des cas d’usage IA par secteur métier.
Suivre les évolutions réglementaires et réévaluer les risques
Veille mensuelle sur les décisions CNIL, les lignes directrices du CEPD et les actes délégués de la Commission européenne. Réévaluation annuelle du scoring des risques. Les PME qui tiennent cette discipline gagnent plusieurs mois sur chaque nouveau déploiement.
FAQ : conformité RGPD et AI Act d’un projet IA
Comment le RGPD s’applique-t-il aux projets d’intelligence artificielle ?
Le RGPD s’applique dès qu’un projet IA traite des données personnelles, à toutes les phases : collecte d’entraînement, inférence, stockage des logs. Les principes de base légale, minimisation, transparence et droits des personnes sont pleinement applicables. La CNIL propose un plan d’action en 4 étapes pour la mise en conformité et recommande 6 bons réflexes pour la protection des données personnelles, qui s’appliquent pleinement aux projets IA.
Quelles sanctions en cas de non-conformité IA au niveau européen ?
Les sanctions se cumulent entre RGPD et AI Act. Le RGPD prévoit des amendes comprises entre 2 % et 4 % du chiffre d’affaires annuel mondial selon la gravité du manquement. L’AI Act applique une grille distincte pour les pratiques interdites, les manquements aux obligations haut risque et les informations inexactes transmises aux autorités. Les contrôles sont menés par la CNIL en France. Le RGPD s’applique à toute entreprise ou organisation proposant une offre de biens ou de services visant des personnes sur le territoire de l’Union européenne.
Comment une PME peut-elle mettre en conformité ses projets IA sans ressources juridiques dédiées ?
Trois leviers accessibles : désigner un référent IA interne formé (pas forcément juriste), s’appuyer sur les templates CNIL pour AIPD et registre, mutualiser un DPO externalisé. La mise en conformité d’une intelligence artificielle en PME ne demande pas une direction juridique – elle demande une méthode. Un audit externe tous les 18 mois valide la trajectoire et rassure les clients B2B exigeants.
