

Temps de lecture :
9 minutesGouvernance IA : aligner stratégie et risques en PME et ETI
La gouvernance IA n’est plus un sujet de juriste. C’est devenu un arbitrage de dirigeant. Entre l’entrée en vigueur progressive de l’AI Act européen, la pression des assureurs et la banalisation de l’IA générative dans les équipes, les PME et ETI jouent gros sur quelques mois. Côté secteur public, l’Observatoire Data Publica relève que 77 % des collectivités de plus de 3 500 habitants sont engagées dans l’IA, et 84 % d’entre elles utilisent déjà l’IA générative, contre 52 % l’année précédente. Un signal que le mouvement est général. Chez PredexIA, nous observons que les organisations qui structurent tôt leur gouvernance ia transforment la contrainte en avantage compétitif.
Qu’est-ce que la gouvernance de l’IA en entreprise ?
La gouvernance de l’intelligence artificielle désigne l’ensemble des règles, rôles, processus et contrôles qui encadrent la conception, le déploiement et l’exploitation des systèmes d’IA dans une organisation. Elle couvre trois dimensions indissociables : les instances humaines (comité IA, référents métiers, DPO), les processus opérationnels (évaluation des risques, documentation, audits) et l’outillage technique (traçabilité des modèles, journalisation, détection de dérive). Son objectif : rendre l’IA utile, sûre, auditable.
Définition et périmètre d’un cadre de gouvernance ia
Un cadre de gouvernance ia opérationnel couvre le cycle complet d’un système : idéation, données, entraînement, mise en production, supervision, décommissionnement. Il s’articule avec la gouvernance des données existante en entreprise, sans la dupliquer.
Pourquoi la gouvernance IA devient un enjeu stratégique
Trois forces convergent. D’abord, l’AI Act européen entre progressivement en vigueur entre 2025 et 2027. Ensuite, la CNIL publie des fiches pratiques sur les systèmes algorithmiques. Enfin, le shadow AI s’installe dans les équipes sans supervision. Selon PredexIA, les dirigeants qui attendent une crise pour agir subissent un coût de remédiation nettement supérieur à celui d’une structuration anticipée. Dans ce contexte, gouvernance ia et conformité réglementaire deviennent deux faces d’une même discipline.
Quels sont les risques de l’IA en entreprise ?
Les risques ia se répartissent en quatre familles : techniques (hallucinations, dérive des modèles, biais algorithmiques), juridiques (non-conformité RGPD et AI Act, violation de propriété intellectuelle), éthiques et réputationnels (discrimination, opacité des décisions) et opérationnels (dépendance fournisseur, fuite de données via prompts). Pour une PME, un seul incident mal géré peut peser plusieurs mois de chiffre d’affaires. L’AI Act prévoit un barème de sanctions administratives graduées selon la gravité du manquement.
Risques techniques, éthiques et réputationnels
Les risques de l’intelligence artificielle les plus sous-estimés sont souvent les plus silencieux : dérive progressive d’un modèle de scoring, biais hérités de données historiques, décisions semi-automatisées non traçables. Rappelons que l’article 22 du RGPD garantit le droit à ne pas faire l’objet d’une décision purement automatisée. Des cas d’usage comme la détection de fraudes grâce à l’intelligence artificielle exigent une supervision humaine documentée.
Les risques spécifiques de l’IA générative en PME
Les risques liés à l’IA générative en PME sont spécifiques : fuite de données confidentielles via prompts, hallucinations factuelles dans des livrables clients, dépendance à un fournisseur unique, violation involontaire de droits d’auteur. PredexIA souligne que la mise en place de solutions d’IA générative fiables et sécurisées en entreprise passe autant par la charte d’usage que par l’architecture technique.
Comment aligner stratégie IA et gestion des risques ?
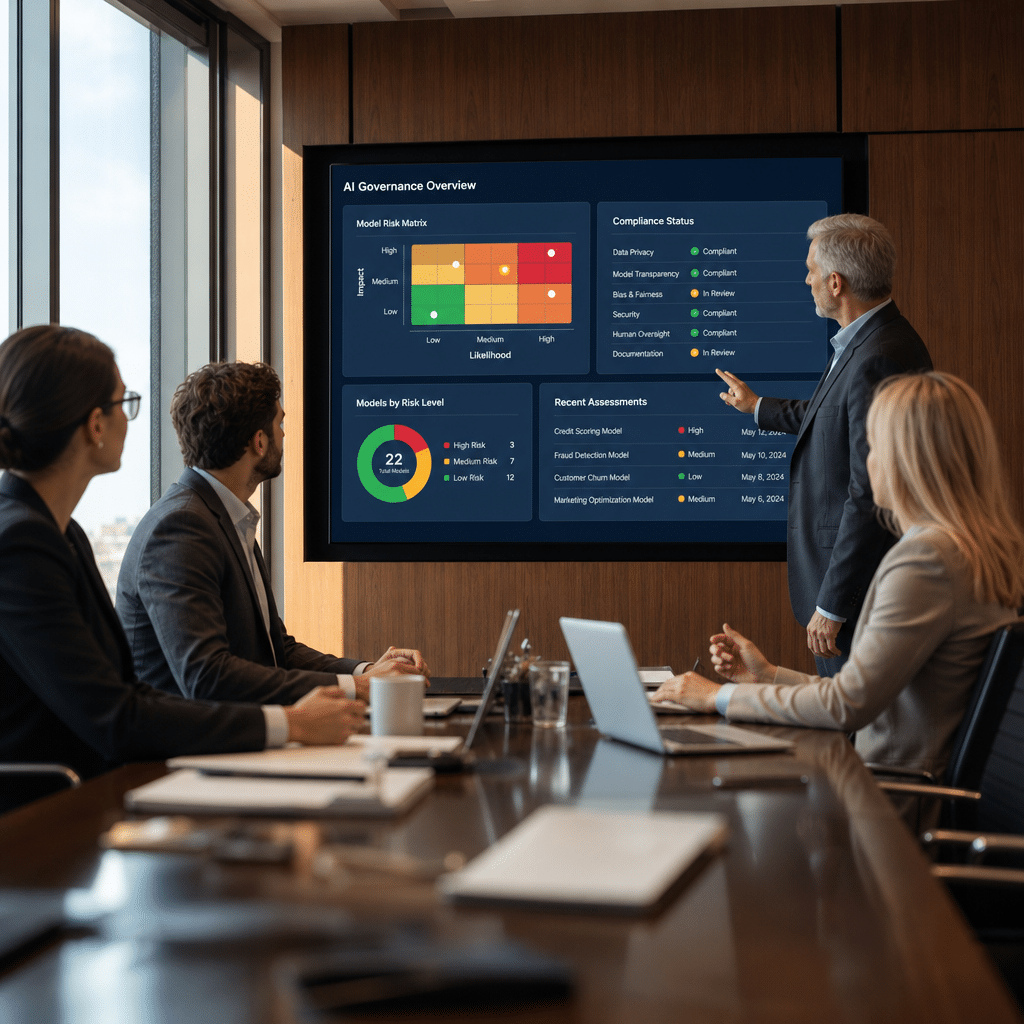
L’alignement entre la stratégie IA de l’entreprise et la gestion des risques ia repose sur une matrice simple : valeur business attendue en abscisse, intensité de risque en ordonnée. Les cas d’usage à forte valeur et faible risque se déploient vite. Ceux à forte valeur et fort risque exigent un pilote cadré. Les cas à faible valeur, quel que soit le risque, sortent du backlog. Cette discipline évite la dispersion et concentre les ressources de contrôle là où elles comptent.
Cartographier les cas d’usage à forte valeur et à risque élevé
Un audit IA pour identifier vos cas d’usage prioritaires permet de scorer 15 à 30 opportunités. Nos clients découvrent souvent des exemples de cas d’usage IA à fort potentiel stratégique qu’ils sous-estimaient.
Comment définir une stratégie d’intelligence artificielle pour une PME
Une stratégie d’intelligence artificielle de PME tient en une page : trois objectifs business mesurables, cinq cas d’usage prioritaires, un budget, une instance de pilotage, un calendrier à 18 mois.
Quel framework de gouvernance ia adopter ?
Trois référentiels dominent le terrain de travail des équipes conformité : le NIST AI RMF (volontaire, orienté gestion des risques), la norme ISO 42001 (système de management certifiable, inspirée d’ISO 27001) et l’AI Act européen (contraignant, approche graduée par niveau de risque). Les principes OCDE sur l’IA fournissent le socle éthique. Pour une PME ou ETI, la bonne pratique consiste à combiner : ISO 42001 comme ossature, AI Act comme obligation, NIST comme boîte à outils opérationnelle. C’est ce dosage qui structure un framework de gouvernance ia viable à l’échelle d’une direction générale.
Comparatif des référentiels
| Référentiel | Nature | Portée | Pertinence PME/ETI |
| — | — | — | — |
| AI Act | Réglementaire | UE, par niveau de risque | Obligatoire |
| ISO 42001 | Normatif certifiable | Internationale | Structurant |
| NIST AI RMF | Volontaire | USA, risques | Outillage |
| OCDE | Principes | Internationale | Socle éthique |
Des plateformes comme OneTrust, IBM watsonx.governance, Credo AI ou Holistic AI outillent le suivi opérationnel. Liste indicative, pas exhaustive.
Comment articuler gouvernance IA et AI Act ?
L’AI Act instaure une approche graduée où plus le risque est élevé, plus les exigences en matière de documentation, de supervision humaine et de robustesse technique sont strictes. Les systèmes à haut risque (recrutement, scoring crédit, biométrie) imposent une documentation technique, une évaluation de conformité et un enregistrement. Les systèmes à usage général exigent transparence et respect du droit d’auteur. La CNIL renforce ses lignes directrices via des fiches pratiques dédiées. Articuler AI Act et gouvernance ia en entreprise, c’est aussi anticiper les audits clients grands comptes.
« L’alignement précoce sur l’AI Act transforme une contrainte réglementaire en argument commercial auprès des grands comptes européens. »
– PredexIA
Comment mettre en place une gouvernance ia en PME ou ETI ?
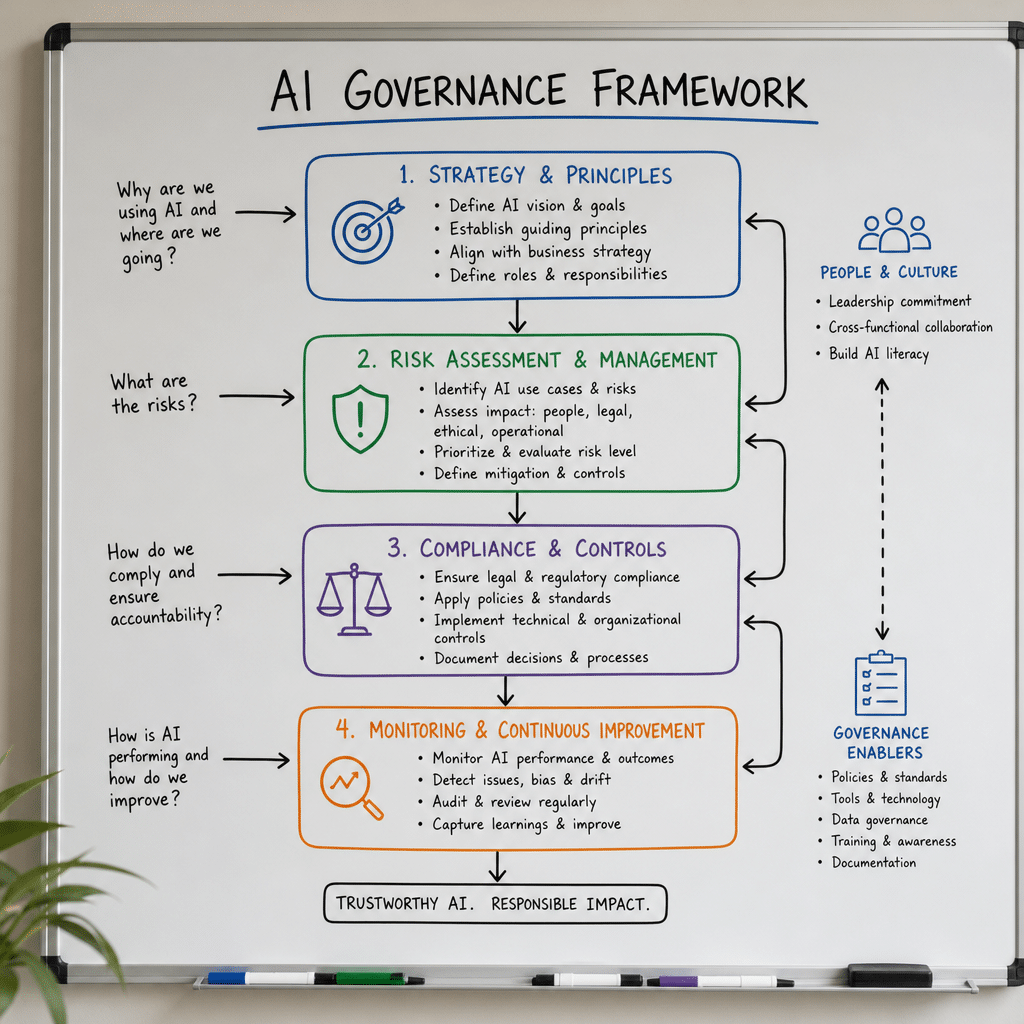
La mise en place d’une gouvernance ia en PME et ETI suit une feuille de route en six étapes réalisables en 4 à 9 mois : cartographier les usages existants (y compris shadow AI), rédiger une charte d’usage, évaluer les risques par cas d’usage, choisir et combiner les référentiels, outiller techniquement, instaurer une boucle d’amélioration continue. L’ensemble se pilote via un comité IA restreint réunissant direction, métiers, DSI, DPO et un référent éthique.

Rôles, instances et indicateurs
Trois rôles minimum : un sponsor COMEX, un référent IA opérationnel, un DPO ou juriste. KPI de pilotage : taux de cas d’usage documentés, incidents détectés, temps moyen de remédiation, couverture d’audit. Un accompagnement global vers une stratégie IA maîtrisée réduit la courbe d’apprentissage.
Bonnes pratiques pour la gouvernance de l’intelligence artificielle
Les bonnes pratiques de gouvernance de l’intelligence artificielle convergent sur quelques principes : commencer par un périmètre restreint et élargir, impliquer les métiers dès la charte, séparer gouvernance stratégique et contrôles opérationnels, documenter chaque décision d’arbitrage, mesurer avant de légiférer en interne. L’étude de Saba Parsa sur IA, RGPD et AI Act rappelle qu’une gouvernance éthique crédible repose sur la traçabilité, pas sur l’affichage de principes.
Erreurs fréquentes
- Confondre comité IA et comité de pilotage projet
- Rédiger une charte sans former les équipes – cas typique d’assistant juridique IA pour les équipes RH déployé sans encadrement
- Sur-contrôler les pilotes et bloquer l’innovation
- Ignorer le shadow AI au lieu de le canaliser
FAQ gouvernance IA
Pourquoi mettre en place une gouvernance IA dans une PME ou ETI ?
Parce que l’exposition réglementaire et réputationnelle d’une PME est proportionnellement plus forte que celle d’un grand groupe : moins de ressources juridiques, moins de redondance technique, plus de dépendance à quelques clients clés. Une gouvernance ia légère mais formalisée protège l’entreprise, rassure les clients grands comptes et accélère les cycles de vente B2B.
Comment aligner stratégie IA et gestion des risques concrètement ?
En construisant une matrice valeur/risque sur l’ensemble des cas d’usage identifiés, puis en allouant les budgets de contrôle proportionnellement au risque. Les cas à faible risque suivent un circuit court. Les cas à haut risque passent par un pilote cadré avec supervision humaine, documentation AI Act et validation du comité IA avant mise en production.
Quels rôles définir pour piloter la gouvernance IA ?
Au minimum : un sponsor au COMEX (arbitrages stratégiques), un référent IA opérationnel (coordination quotidienne), un DPO ou juriste (conformité RGPD et AI Act), un relais métier par direction concernée. Dans une ETI, un RSSI et un data officer complètent le dispositif. Le comité IA se réunit mensuellement, pas trimestriellement.
