

Temps de lecture :
7 minutesIA Act reporté à 2027 : ce qui change vraiment pour les entreprises
L’Union européenne a repoussé l’application des obligations haut risque de l’IA Act vers une nouvelle échéance située fin 2027. Le règlement (UE) 2026/1744, dit Digital Omnibus numérique, a été publié au Journal officiel et est entré en vigueur. Il modifie le règlement (UE) 2024/1689 sans en toucher le fond. Pour l’IA Act en Europe, ce décalage reste un ajustement de calendrier, pas un recul politique.
Ce que change le report de l’IA Act à 2027
Le Digital Omnibus décale deux grandes catégories d’obligations, sans supprimer aucune exigence de fond. Les systèmes à haut risque de l’annexe III (recrutement, crédit, éducation, biométrie, justice) voient l’application des sections 1 à 3 du chapitre III reportée. Ceux de l’annexe I, intégrés à des produits déjà réglementés (dispositifs médicaux, machines, véhicules), suivent un calendrier distinct. La classification des systèmes, elle, reste identique.
Concrètement, la documentation technique de l’annexe IV, la gestion des risques (art. 9), la gouvernance des données (art. 10) et la supervision humaine restent exigibles : leur date d’application change, pas leur contenu. Pour une entreprise qui déploie un outil de scoring RH ou un moteur de détection des fraudes grâce à l’intelligence artificielle, l’horizon reste court : à peine plus d’un an pour inventorier, qualifier et documenter.
Le mot « report » a surtout produit un effet secondaire. Beaucoup de directions concluent que l’AI Act ne les concerne plus avant 2027. Cette lecture est dangereuse, car elle ignore l’étagement réel du calendrier.
Ce qui reste pleinement applicable
- Pratiques interdites de l’article 5 : en vigueur, inchangées.
- Obligations GPAI (articles 51 à 56) : applicables aux fournisseurs de grands modèles d’IA à usage général.
- Transparence de l’article 50 : exigible pour chatbots, deepfakes et contenus de synthèse.
- Littératie IA (article 4) : obligation de mesures pour la formation du personnel.
Pourquoi l’Union européenne a décidé de repousser l’entrée en vigueur
La Commission européenne a invoqué un motif pragmatique : les outils de conformité n’étaient pas prêts. Les normes techniques harmonisées, élaborées par le comité CEN-CENELEC JTC 21, ne sont pas attendues avant la fin de la période transitoire. Sans ce référentiel, un fournisseur ne peut pas démontrer formellement sa conformité. S’ajoutent des retards structurels dans la désignation des autorités nationales compétentes et des organismes d’évaluation. Les lignes directrices de la Commission européenne, publiées en février 2025, avaient déjà clarifié le périmètre du texte, mais l’infrastructure de contrôle restait à bâtir. Ce report de la réglementation IA répond donc à une impasse technique, pas à un changement de doctrine.
La Commission parle d’un recalibrage structurel plutôt que d’un recul réglementaire. Les travaux académiques sur l’approche méthodologique de l’IA Act et le référentiel IA Act publié par Oriq confirment la lourdeur de l’secteur à mettre en place.
| Date | Obligation | Statut |
|---|---|---|
| Phase 1 | Interdictions (art. 5), littératie IA (art. 4) | En vigueur |
| Phase 2 | Modèles à usage général, gouvernance, sanctions | En vigueur |
| Phase 3 | Transparence (art. 50) | Maintenu |
| Phase 4 (fin 2026) | Nouvelles interdictions, fin délai marquage antérieur | À venir |
| Fin 2027 | Haut risque annexe III (RH, crédit, biométrie) | Reporté |
| 2028 | Haut risque annexe I (produits réglementés) | Reporté |
Comment les entreprises doivent se préparer malgré le délai
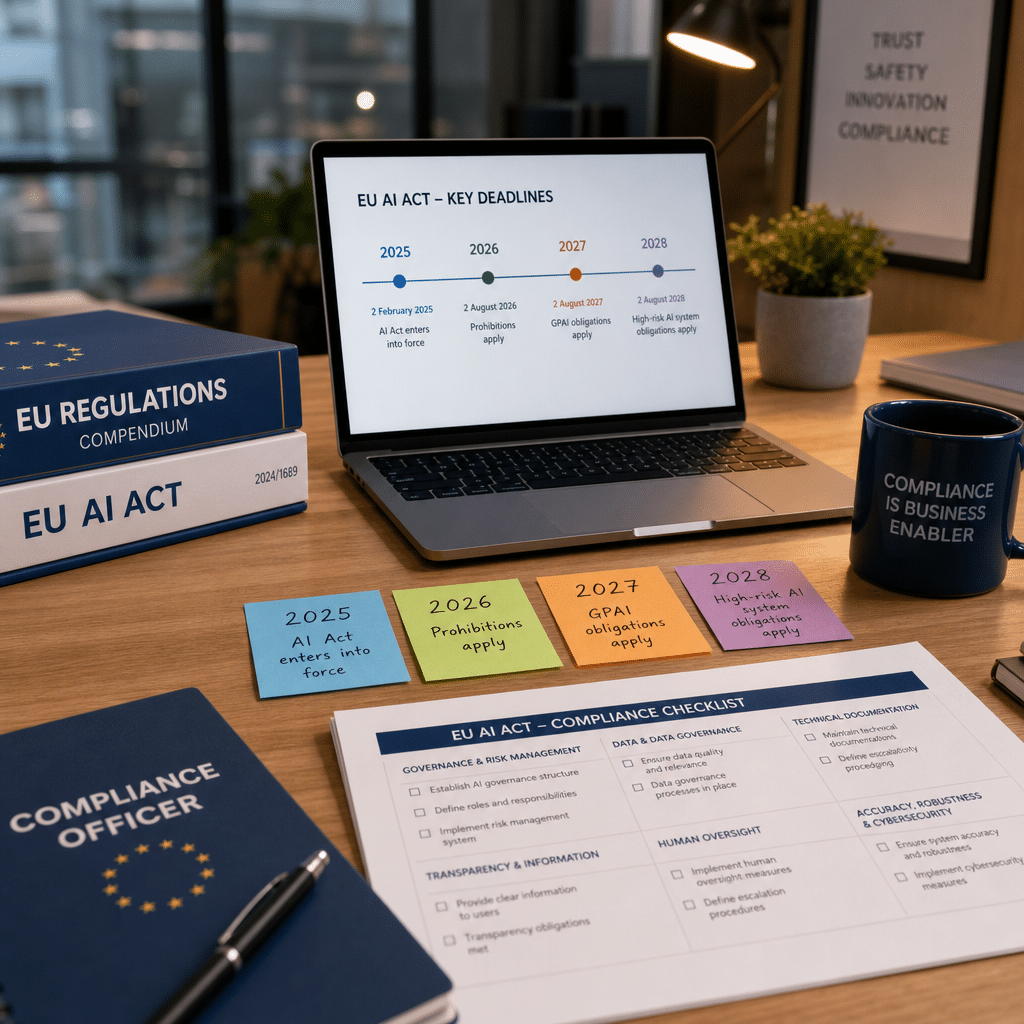
Le report ne concerne qu’une catégorie précise : les systèmes à haut risque. Pour la majorité des usages ordinaires (assistants rédactionnels, chatbots support, analyse documentaire, génération d’images marketing), l’application de l’AI Act a lieu maintenant via l’article 50. Reporter la préparation reviendrait à découvrir en 2027 qu’un éditeur tiers n’a pas prévu sa propre mise en conformité, avec des mois de renégociation contractuelle à prévoir. La bonne séquence : inventorier, qualifier son rôle, traiter la transparence, former, puis attaquer le haut risque.
L’écart le plus fréquent observé en entreprise n’est pas un défaut technique de conformité, c’est l’absence pure et simple d’inventaire. Personne ne sait exactement quels outils d’IA sont utilisés, par qui, sur quelles données. Pour structurer cette démarche, consultez notre feuille de route IA responsable en 2026 et nos recommandations pour automatiser ses processus en conformité avec l’IA Act.
Quelles obligations anticiper dès maintenant ?
Quatre chantiers sont exigibles aujourd’hui, indépendamment du calendrier haut risque. D’abord, la transparence : mentions claires sur les interfaces conversationnelles, marquage machine-readable des contenus générés, signalement explicite des deepfakes. Ensuite, la littératie : un socle commun pour le personnel sur ce qu’est un système d’IA, ses limites, ce qu’il ne faut pas y saisir. Puis l’inventaire des systèmes réellement utilisés par les métiers, pas seulement ceux déployés par la DSI. Enfin, la qualification du rôle (fournisseur ou déployeur) système par système. Un audit IA pour préparer sa mise en conformité à l’IA Act permet de couvrir ces quatre chantiers en quelques semaines.
Quel impact concret pour les PME ?
Pour les PME face à l’IA Act, le Digital Omnibus crée une catégorie « small mid-caps » qui bénéficie des mêmes allègements que les PME classiques : documentation technique simplifiée, système qualité allégé, calcul des amendes adapté à la taille. Les sanctions restent dissuasives et proportionnelles au chiffre d’affaires mondial pour les manquements aux pratiques interdites comme pour les autres obligations. Le vrai sujet reste la traçabilité des décisions IA et la conformité réglementaire, souvent sous-estimée. Nos ressources pour intégrer l’IA en entreprise sans bouleverser ses équipes détaillent la méthode. Un parc applicatif qui n’a pas encore été inventorié aujourd’hui ne dispose plus d’une marge confortable d’ici l’échéance de fin 2027.
FAQ
Qu’est-ce que l’IA Act et pourquoi est-il reporté en 2027 ?
L’IA Act (règlement UE 2024/1689) est le premier cadre juridique européen complet encadrant l’intelligence artificielle selon une approche par les risques. Sa définition s’appuie sur celle proposée par l’OCDE. Le report des obligations haut risque de l’annexe III résulte du Digital Omnibus (règlement UE 2026/1744). Motif officiel de la Commission : les normes techniques harmonisées CEN-CENELEC JTC 21 ne seront pas disponibles à temps, rendant impossible une démonstration formelle de conformité. L’entrée en vigueur de l’IA Act reste effective pour les autres volets.
Comment se préparer à l’IA Act malgré le report de son application ?
Trois priorités immédiates : inventorier tous les systèmes d’IA réellement utilisés dans l’organisation (y compris les fonctionnalités ajoutées par mise à jour), appliquer dès maintenant les obligations de transparence de l’article 50, et former les équipes au titre de la littératie IA (article 4). Les systèmes identifiés comme haut risque doivent entrer en analyse de conformité sans attendre 2027, car la documentation technique et contractuelle demande plusieurs mois.
