

Temps de lecture :
9 minutesComité de gouvernance IA : comment le mettre en place dans votre entreprise
Un Comité IA mal cadré finit en réunion mensuelle sans décision. Un Comité IA bien conçu arbitre, protège et accélère. Entre les deux, il y a une méthode : charte claire, profils complémentaires, livrables mesurables et articulation nette avec le COMEX, le DPO et le RSSI. Ce guide détaille comment structurer cette instance pour qu’elle serve réellement la stratégie IA d’une PME ou d’une ETI, dans un cadre réglementaire resserré par l’IA Act et le RGPD.
Qu’est-ce qu’un comité de gouvernance IA et à quoi sert-il ?
Un Comité IA est une instance transverse qui arbitre les usages de l’intelligence artificielle dans l’organisation. Il valide les projets, encadre les risques, pilote la conformité RGPD et IA Act, et aligne la stratégie technique avec les enjeux métiers. Il réunit des profils opérationnels, juridiques, techniques et éthiques. Sa raison d’être : rendre les décisions IA traçables, défendables et cohérentes avec la trajectoire de l’entreprise.
Définition et rôle dans l’entreprise
Le Comité IA n’est ni un comité social et économique classique, ni un simple groupe de travail technique. C’est une instance de gouvernance avec un mandat écrit, un quorum défini et un pouvoir d’arbitrage. Il tranche quels cas d’usage concrets passent en production, lesquels sont suspendus, lesquels doivent être audités.
Pourquoi mettre en place un comité IA
Trois raisons dominent. D’abord, la pression réglementaire : l’IA Act impose une classification des systèmes par niveau de risque. Ensuite, la multiplication des initiatives : un ChatGPT ici, un copilote là, sans coordination. Enfin, la responsabilité juridique : sans trace de décision, l’entreprise s’expose. Les organisations sans Comité IA voient fréquemment apparaître plusieurs déploiements non cadrés par trimestre, générant une dette de conformité difficile à rattraper.
Quels sont les objectifs d’un comité de gouvernance IA ?
Les objectifs se répartissent sur trois axes : encadrer les usages, garantir la conformité, favoriser l’innovation. Le comité ne doit pas devenir un filtre bloquant. Son rôle est d’accélérer les projets sûrs et de ralentir les projets risqués. Pour cela, un accompagnement global vers l’IA en entreprise aide à poser les fondations avant même la première réunion du comité.
Encadrer les usages et prévenir les risques
Le comité tient un registre des cas d’usage, évalue chaque projet selon une grille (données personnelles, criticité, public visé) et déclenche les audits nécessaires. Une grille à cinq critères suffit généralement pour trier la majorité des demandes dès le premier passage.
Garantir la conformité réglementaire (RGPD, IA Act)
Le RGPD encadre la donnée, l’IA Act encadre le système. Le comité articule les deux : analyses d’impact, documentation technique, transparence vis-à-vis des utilisateurs. Les systèmes classés à haut risque par l’IA Act exigent une documentation renforcée.
Favoriser l’innovation responsable
Un bon comité valide des POC rapidement. Il publie une liste des outils autorisés, un budget d’expérimentation et un circuit court pour les projets à faible risque.
Qui doit composer le comité de gouvernance IA ?
La composition dépend de la taille de l’entreprise. Une PME réunit 5 à 7 personnes ; une ETI monte à 8 à 12 ; un grand groupe structure plusieurs comités en cascade. Les profils clés restent constants : direction, data, juridique, sécurité, métiers, éthique. La diversité des points de vue prime sur le volume de participants.
Les profils clés à réunir autour de la table
| Profil | Rôle dans le comité | Fréquence |
|---|---|---|
| Sponsor COMEX | Arbitrage stratégique, budget | Trimestriel |
| DPO | Conformité RGPD, analyses d’impact | Mensuel |
| RSSI | Sécurité, risques cyber | Mensuel |
| Lead data/IA | Faisabilité technique, MLOps | Mensuel |
| Juriste | IA Act, contrats fournisseurs | Mensuel |
| Référent métier | Besoins terrain, adoption | Mensuel |
| Référent éthique | Biais, impact sociétal | Trimestriel |
Articulation avec les instances existantes (CSE, DPO, RSSI)
Le Comité IA ne remplace rien. Il s’articule avec le comité des risques (escalade des cas rouges), le comité éthique IA (saisine sur sujets sensibles), le CSE (information-consultation sur l’impact emploi) et le COMEX (reporting trimestriel). Un schéma d’escalade clair évite les conflits de périmètre.
Comment mettre en place un comité de gouvernance IA étape par étape ?
Quatre étapes structurent la mise en place : cadrer le mandat, recruter les membres, outiller les travaux, lancer les premiers rituels. Compter 8 à 12 semaines entre la décision du COMEX et la première réunion opérationnelle. Un audit IA pour cartographier vos usages précède utilement le lancement, suivi d’une mise à niveau sur la gouvernance des données avant tout déploiement IA.

Cadrer le mandat et la charte comité IA
La charte précise missions, pouvoirs, quorum, modalités de vote, règles d’escalade. Un document de 4 à 6 pages suffit. Cette charte comité IA sert ensuite de référence pour trancher les désaccords de périmètre.
Définir les processus de décision et d’arbitrage
Trois circuits fonctionnent bien en pratique : feu vert automatique pour les cas à faible risque, revue mensuelle pour les cas standards, saisine notable pour les cas critiques.
Lancer les premiers travaux et rituels
Première réunion : adoption de la charte, cartographie des usages existants, identification de 3 quick wins.
Quels livrables et outils structurent le travail du comité ?
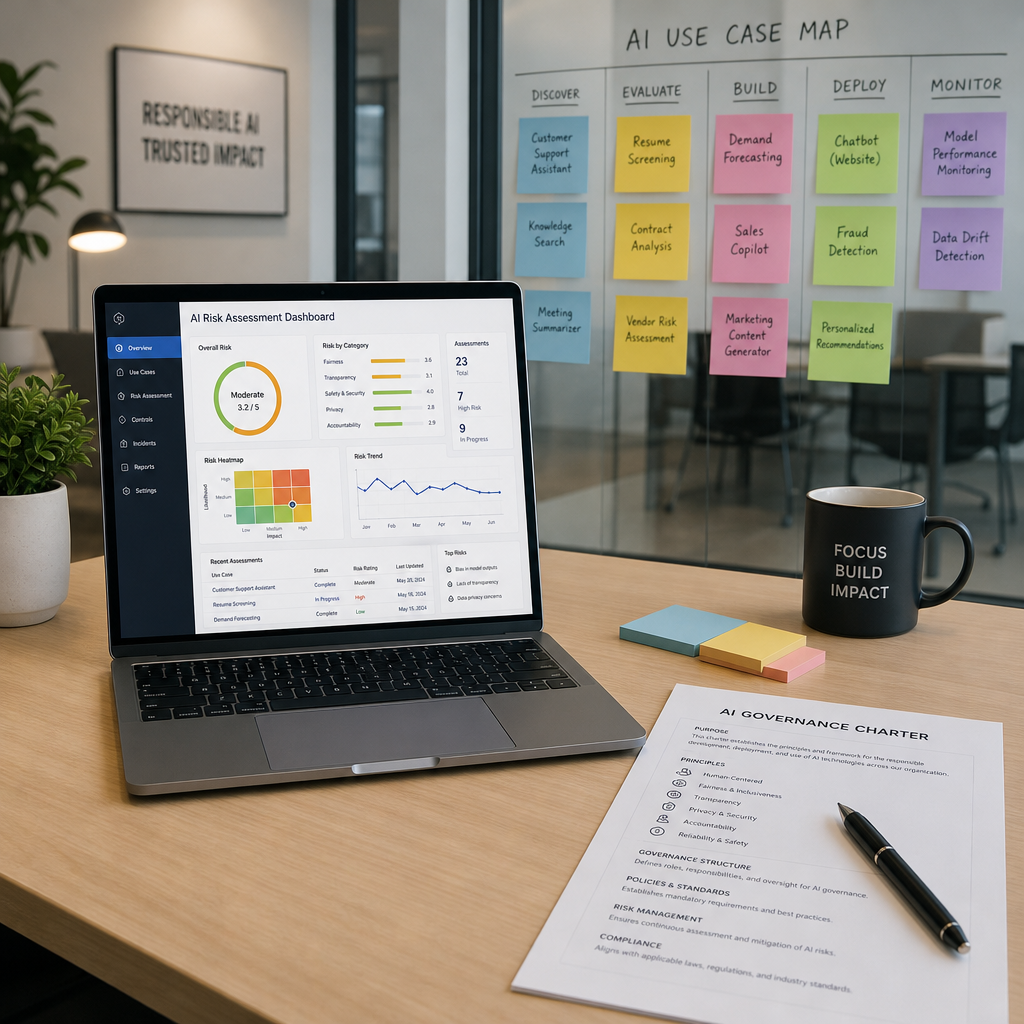
Le comité produit des livrables tangibles : cartographie des usages, registre des risques, grille d’évaluation, procès-verbaux, tableau de bord trimestriel. Les outils vont du tableur partagé à des plateformes dédiées de gouvernance de l’intelligence artificielle. Une veille juridique automatisée pour le comité IA complète utilement l’arsenal, en particulier pour suivre les évolutions de l’AI Act en entreprise.
Cartographie des usages IA et registre des risques
La cartographie liste chaque système en production ou en projet, avec son propriétaire métier, ses données, son niveau de risque IA Act et son statut. Le registre des risques, lui, trace les incidents, les biais détectés, les plaintes.
Grille d’évaluation et processus de validation
Une grille à cinq axes – finalité, données, impact humain, explicabilité, réversibilité – permet un scoring rapide et reproductible.
Comment mesurer l’efficacité du comité de gouvernance IA ?
Un comité se juge sur ses décisions, pas sur ses réunions. Les indicateurs couvrent trois dimensions : volume (dossiers traités, délai moyen), qualité (incidents évités, conformité), impact (projets accélérés, ROI). Sans mesure, le comité dérive vers la bureaucratie. La phase suivante est l’industrialisation de l’IA après validation du comité.
Indicateurs clés à suivre
- Délai moyen de validation d’un cas d’usage (cible : moins de 15 jours)
- Taux de projets conformes IA Act du premier coup
- Nombre d’incidents IA remontés et traités
- Taux d’adoption des outils IA validés par les équipes
- Part du budget IA couvert par la gouvernance
Faire évoluer la gouvernance dans le temps
Revoir la charte annuellement. Ajuster la composition selon la maturité. Passer d’une logique de contrôle à une logique de facilitation à mesure que les équipes montent en compétence.
Quelles erreurs éviter lors de la création du comité ?
Trois erreurs reviennent : composer un comité uniquement technique (sans métier ni juridique), confondre comité et instance d’approbation tatillonne, oublier le périmètre RH alors que l’automatisation des processus RH grâce à l’IA concentre beaucoup de risques (biais de recrutement, surveillance). Les comités qui échouent sont presque toujours ceux sans sponsor COMEX actif.
Exemples et bonnes pratiques inspirantes
Plusieurs ETI industrielles ont structuré leur Comité IA autour de rituels courts : 45 minutes mensuelles, ordre du jour fixe, décisions tracées. D’autres s’inspirent d’une logique inter-entreprise, en mutualisant une partie des audits entre filiales d’un même groupe. Les cas d’usage IA concrets par secteur montrent la variété des configurations possibles. Les comités les plus efficaces publient trimestriellement une synthèse accessible à tous les collaborateurs.
FAQ
Quelle fréquence de réunion pour un Comité IA ?
Une réunion mensuelle de 60 à 90 minutes constitue le rythme standard pour une PME ou une ETI. Les ordres du jour alternent revue des cas d’usage, points de conformité RGPD et IA Act, incidents, roadmap. Une revue trimestrielle plus longue permet d’arbitrer les sujets stratégiques avec le COMEX et de mettre à jour la charte si nécessaire.
Comment articuler le Comité IA avec le DPO ?
Le DPO siège au Comité IA comme membre permanent. Il porte l’instruction des analyses d’impact relatives à la protection des données (AIPD) sur chaque cas d’usage impliquant des données personnelles. En cas de divergence entre une opportunité business et une exigence RGPD, le DPO conserve son pouvoir d’avis indépendant, et l’arbitrage remonte au COMEX.
Faut-il un Comité IA dans une PME de moins de 50 salariés ?
Oui, sous une forme allégée. Trois à cinq personnes suffisent : direction, référent technique, référent juridique ou DPO externe. Une réunion trimestrielle avec ordre du jour écrit remplace le comité mensuel. L’enjeu n’est pas la taille de la structure mais la traçabilité des décisions IA, exigée par l’IA Act dès qu’un système à haut risque est déployé.
